Enpass 安全审计仪表盘 — 密码健康检查总览
安全审计仪表盘是什么
Enpass 的审计仪表盘(Audit Dashboard)是一个"体检报告"——告诉你你的密码保险库里有多少条目存在安全隐患:
- 🔴 弱密码(Weak)— 密码太短、字符多样性差、可能已被列入已知泄露库
- 🟡 重复密码(Identical)— 多个条目使用了相同密码(最常见的安全隐患之一)
- 🔴 过期密码(Expired)— 某些条目设置了密码过期日期、已经超过
- 🔴 泄露条目(Breached / Compromised)— 该网站或密码已在已知数据泄露事件中出现
- 🟢 可升级到 Passkey — 这些条目可以切换到 Passkey 认证方式(更安全)
- 🟢 可开启 2FA — 这些网站支持双因素认证但你还没开启
在哪里看审计仪表盘
桌面端
打开 Enpass(已解锁)→ 侧边栏找 Audit / 审计 或 Home / 首页 标签页 → 仪表盘就在这里,分成几个小卡片区域。
移动端
打开 Enpass → 底部标签栏找 Audit / 审计 → 点进去看
截图
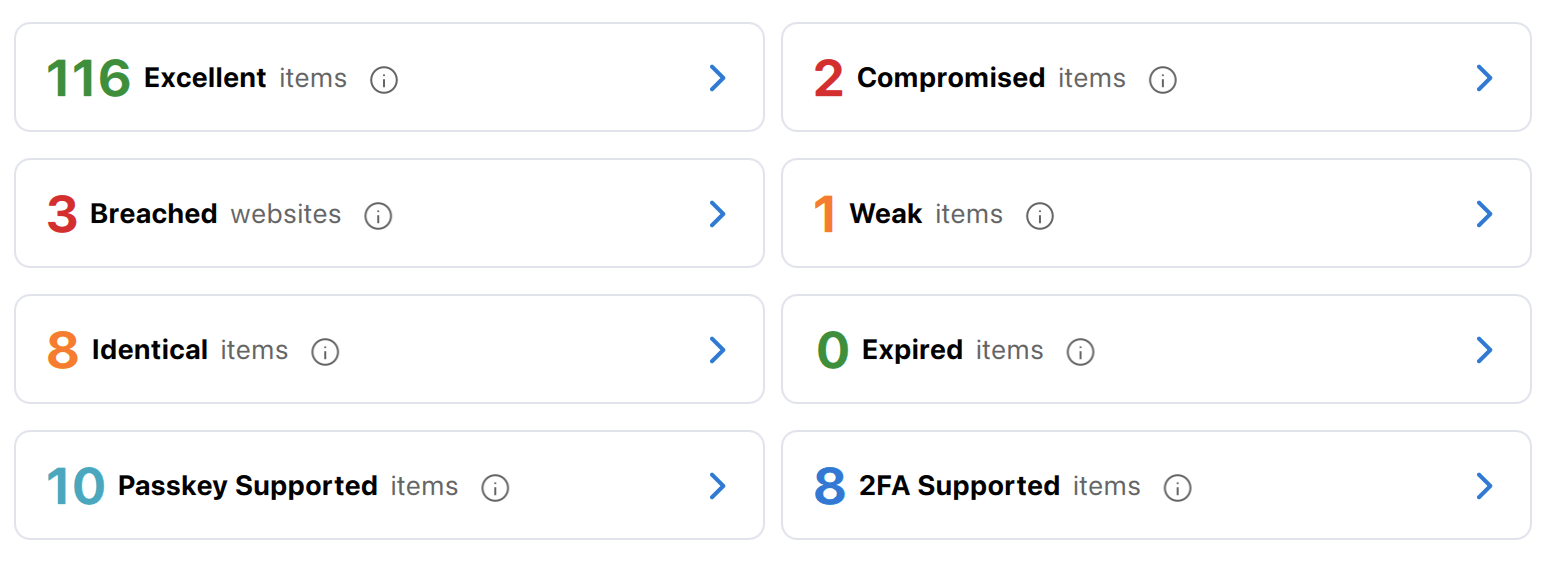
审计仪表盘各区域详解
弱密码(Weak Passwords)
- Enpass 会根据密码长度、字符类型多样性、熵值来判断是否"弱"
- 建议:12 位以上、混合大小写+数字+特殊符号 的密码应该不会被判弱
- 修复方法:点进条目 → 用生成器生成新的强密码 → 保存 → 然后去网站后台手动更新
重复密码(Identical Passwords)
这是最值得首先修复的问题——如果多个账号用同一个密码,其中一个网站泄露了,所有用这个密码的账号就全暴露了。
Enpass 会列出哪些条目用了相同的密码:
- 点击这个条目组 → Enpass 会显示哪些条目共享了同一个密码
- 建议:每个条目都应该有唯一密码
修复重复密码的方法:
- 选一组共享密码的条目(比如 5 个)
- 逐个打开 → 用生成器生成新密码 → 保存(会自动进入密码历史)
- 然后逐个去网站后台改密码
这个过程比较繁琐,但一次性做完之后就再也不用管了。建议每周/每月抽一点时间清理重复密码。
过期密码(Expired Passwords)
如果你给某些条目设置了密码过期日期,超过那个日期后 Enpass 会在这里提醒你。修复:生成新密码 + 网站后台更新。
泄露条目(Breached / Compromised)
这是 Enpass 和 Have I Been Pwned(HIBP)数据泄露监测服务集成的功能:
- 泄露网站:该网站本身爆出了大规模数据泄露事件(比如 2022 年 LastPass 泄露),你的账号在这个网站上就有风险
- 泄露密码:你的密码在已公开的泄露数据中出现过(可能来自另一个网站的泄露)
重要安全设计:Enpass 做泄露检查时只发送密码哈希的前 5 个字符到 Have I Been Pwned 服务器,不暴露完整密码。这是 k-anonymity 协议的典型应用。
可升级到 Passkey / 可开启 2FA
这些是"进阶建议"——告诉你哪些网站可以进一步强化安全:
- Passkey:无密码认证,比密码更安全(参见 07-passkey-2fa)
- 2FA / TOTP:双因素认证,Enpass 内置身份验证器(参见 内置 2FA 身份验证器)
审计仪表盘的数据范围
- 默认检查当前活跃的 Vault:如果你有多个 Vault,需要切换到每个 Vault 分别检查
- 或者选择 "All Vaults" 统一检查:部分 Enpass 版本支持同时审计所有 Vault
- 免费版限制:某些高级审计功能(如完整的泄露监测)可能需要 Premium 订阅
审计仪表盘的数据来源
| 审计类型 | 数据来源 | 联网吗 |
|---|---|---|
| 弱密码检测 | 本地 Enpass 算法 | ❌ |
| 重复密码检测 | 本地 Vault 数据 | ❌ |
| 过期密码检测 | 本地条目的过期日期设置 | ❌ |
| 泄露密码检测 | 本地密码哈希 + Have I Been Pwned 数据库 | ✅(仅发送前 5 个哈希字符) |
| Passkey / 2FA 建议 | 本地 Enpass 已知的网站支持列表 | ❌ |
日常维护节奏
推荐的审计修复计划:
| 周期 | 动作 |
|---|---|
| 每周 | 快速扫一眼仪表盘,看到严重问题(泄露条目)立刻修 |
| 每月 | 集中修一次重复密码和弱密码 |
| 每季度 | 查看过期密码(如果你的条目设置了过期日期) |
| 每年 | 全面审计 + 主密码评估(是否需要强化) |
下一个话题:泄露监测的技术原理详解——参见 HIBP 泄露监测。