生成强密码 — Enpass 密码生成器使用完整指南
为什么要用 Enpass 生成密码
弱密码和重复使用的密码是数据泄露的首要原因。Enpass 的密码生成器可以:
- 自动生成真正的随机密码 — 不用担心自己想的密码不够随机
- 自动符合网站要求 — 不同网站对密码长度、字符类型、特殊字符有不同限制
- 两种生成模式 — 复杂随机(最安全)和可拼读(易记)
重要安全原则:Enpass 生成的强密码应该是你唯一需要记住的主密码(Master Password)之外,所有账号的密码都应该用 Enpass 生成。 每个网站用唯一的、不可预测的密码。
在什么场景下生成密码
场景一:在 Enpass 里新建条目
- 打开登录(Login)条目创建界面
- 在"密码"字段旁边点击 🎲 生成器图标
- 在弹出的生成器界面调整设置(见下文)
- 点 生成 → 点 使用此密码 → 新密码自动填入密码字段
场景二:用浏览器扩展在网站注册
这是最推荐的方式——在网站注册新账号时,Enpass 扩展会自动弹出:
- 检测到新注册表单 → 自动询问是否用 Enpass 生成密码
- 生成的密码同时填进网站的注册表单和 Enpass 的新条目里
- 确保注册时填的和 Enpass 里存的是同一个密码
详细步骤参见 注册时自动捕获。
场景三:修改现有条目的密码
如果某个旧账号用了弱密码或重复密码:
- 打开条目 → 编辑
- 在密码字段旁点 🎲
- 生成新密码
- 保存条目 → Enpass 自动保存了旧密码到"密码历史"
- 然后去网站后台手动更新密码(Enpass 不会自动改网站密码)
密码生成器设置
打开生成器后,可以调整以下参数:
字符长度
- 最低建议:12 位(对于主密码建议更长)
- 大多数网站接受 12~64 位
- 如果某个网站限制密码最长(如 16 位),Enpass 会在自动填充时自适应
字符类型
| 类型 | 说明 | 什么时候启用 |
|---|---|---|
| 大写字母 A-Z | ABCDEFG... | 建议始终启用 |
| 小写字母 a-z | abcdefg... | 建议始终启用 |
| 数字 0-9 | 0123456789 | 建议始终启用 |
| 特殊符号 | !@#$%^&*... | 建议启用 |
| 易混淆字符排除 | 排除 0/O、1/l/I 等 | 可选(如果某些系统显示不清晰) |
两种生成模式
复杂随机密码(推荐默认)
- 完全随机的字符组合,无任何规律
- 例如:
vK9#m2Lp@x7Rb4sT!w6Y - 熵值高,最安全
- 缺点:人工读和输入都困难——但 Enpass 的自动填充功能可以直接处理,不需要记忆
可拼读密码(Pronounceable)
- 按语音规则生成的"像英文单词"的密码
- 例如:
Morphex92Forn! - 熵值稍低,但比完全随机的好输入(有音节感)
- 适合:偶尔需要人工输入的密码(如某些 App 限制长度的账号)
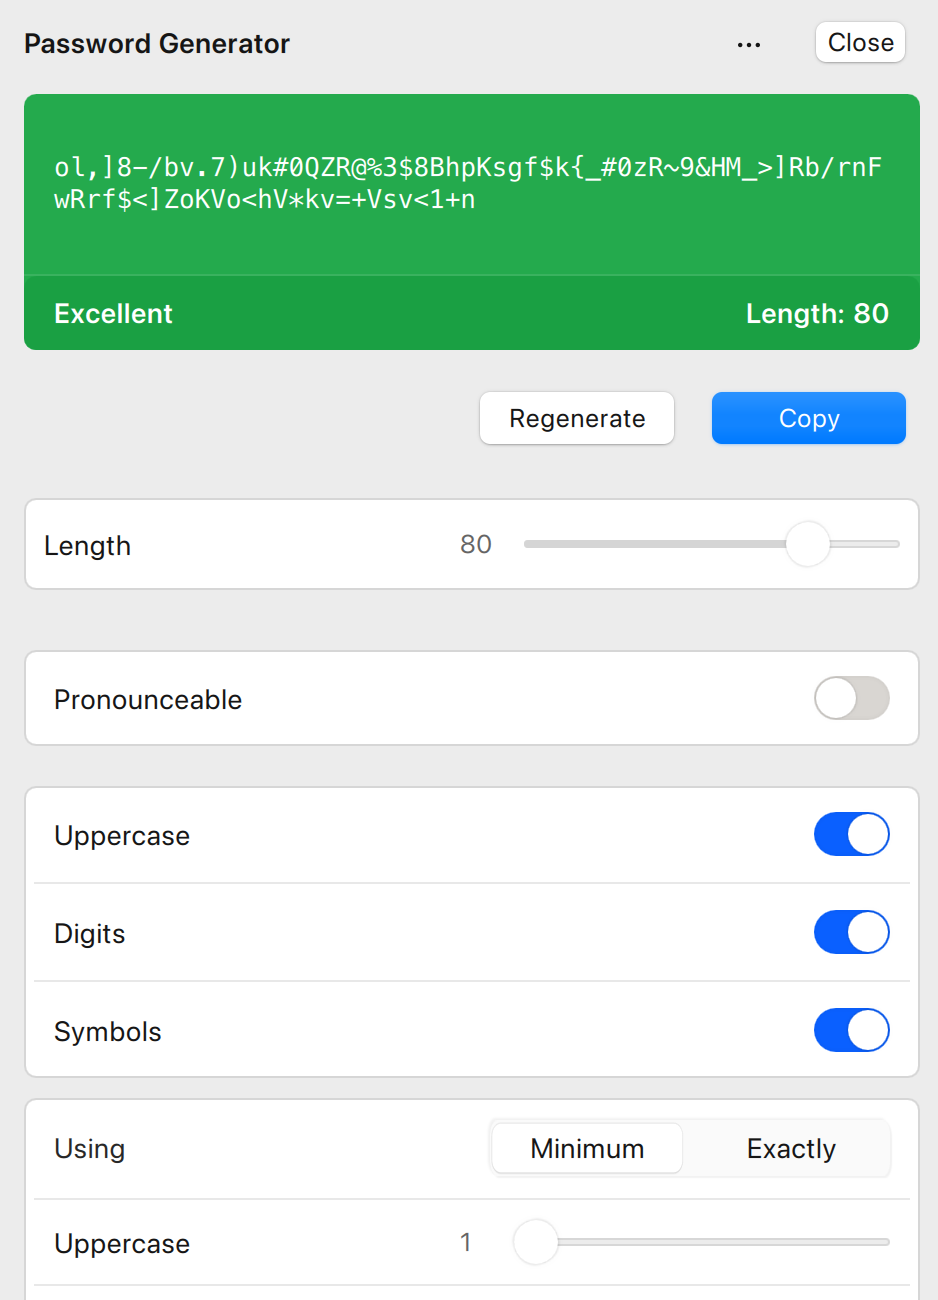
高级设置
- 避免连续字符:不生成
abc、123这样的连续序列 - 避免重复字符:不生成
aaabbb这样的重复 - 自定义字符集:如果某些网站不允许特定符号(如
<>),可以手动排除 - 网站特定规则:Enpass 某些版本会根据网站 URL 自动调整生成规则(比如某些银行要求必须包含大小写和数字)
密码质量评估
Enpass 会在生成密码后给出一个质量评估:
- 显示熵值(bits)——大约有多少位的随机强度
- 显示暴力破解难度估算
- 显示哪些网站规则需要满足
如果要生成更强的密码,就增加长度、开启更多字符类型。
密码生成器 vs 其他工具
| 功能 | Enpass 生成器 | 其他在线生成器 |
|---|---|---|
| 随机性强度 | 高(本地生成) | 取决于网站 |
| 是否联网 | 纯本地,不联网 | 需要联网 |
| 是否自动符合网站规则 | ✅ 部分支持 | ❌ |
| 生成后自动存入 | ✅ 直接进 Vault | ❌ 需手动复制粘贴 |
| 密码历史 | ✅ 自动保存旧版本 | ❌ |
| 跨设备同步 | ✅ 跟随 Vault 同步 | ❌ |
最佳实践总结
- 每个网站用唯一密码——哪怕你有 100 个网站账号,每个都用不同的
- 长度优先——16 位以上比加更多特殊字符更有效
- Enpass 里生成、Enpass 里保存——全程在 Enpass 生态内完成,不经过任何第三方在线生成器
- 主密码要更强——主密码是唯一需要你记住的密码,至少 16 位、混合所有字符类型,用可拼读模式(因为你要记住它)
接下来看看 Enpass 如何保存你每次修改密码后的旧版本——参见 密码历史查看。